Теория
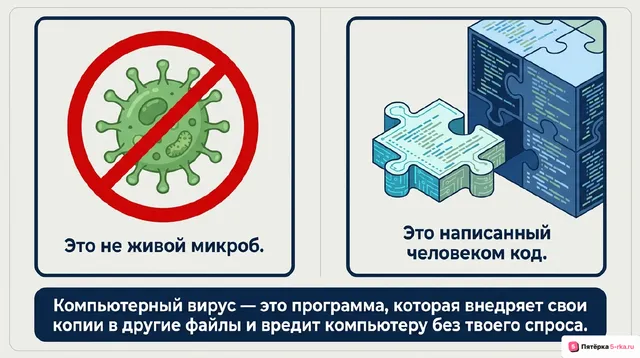
Компьютерный вирус — разновидность вредоносной программы, способная внедрять свои копии в другие программные объекты. При выполнении заражённого объекта вирусный код может получить возможность действовать и распространяться дальше. Название связано со способностью к воспроизведению, но компьютерный вирус не является живым организмом. Это созданный человеком код, нарушающий нормальную работу компьютера или выполняющий действия без согласия пользователя.
Не всякая вредоносная программа является вирусом. Например, троянская программа выдаёт себя за полезную, чтобы пользователь её запустил. Программа-вымогатель может блокировать доступ к данным и требовать плату за восстановление. Эти названия описывают разные особенности, которые иногда сочетаются. В бытовой речи словом «вирус» часто называют любую угрозу, но для точного понимания полезно различать общий класс вредоносного программного обеспечения и отдельные разновидности.
Вредоносный код может удалять или изменять файлы, мешать запуску программ, использовать вычислительные ресурсы без разрешения. Некоторые угрозы стараются долго оставаться незаметными. Поэтому отсутствие явных сбоев не доказывает безопасность компьютера. Верно и обратное: медленная работа не обязательно вызвана заражением. Причиной бывают нехватка свободного места, большое число запущенных программ или неисправность оборудования.
Первый пример — неизвестный установочный файл на съёмном накопителе. Пользователь принимает его за полезную программу и запускает. Вместе с ожидаемым действием может начаться выполнение скрытого вредоносного кода. Красивый значок и знакомое название не подтверждают надёжность файла. Проверка нужна до запуска, а не после появления неполадок. Происхождение программы и результаты проверки важнее её внешнего оформления.
Антивирусная программа предназначена для обнаружения, блокирования и обезвреживания вредоносного кода. Она может проверять отдельный файл, папку, накопитель или более широкую область компьютера. Защита в реальном времени наблюдает за определёнными действиями и проверяет объекты при обращении к ним. Проверка по запросу запускается отдельно. Эти способы дополняют друг друга: разовая проверка не заменяет постоянно действующую защиту.